
Záloha nie je obnova. Dokáže vaša firma po útoku skutočne obnoviť prevádzku?
06.09.2026 | 18 min Kybernetická bezpečnosť
Pravidelné zálohovanie patrí medzi základné bezpečnostné opatrenia proti strate dát a ransomvéru. Samotná existencia backupu však ešte nehovorí nič o tom, či je záloha použiteľná, ako dlho bude obnova trvať a ktoré systémy musí firma spustiť ako prvé. Skutočná otázka preto neznie, či firma zálohuje, ale či dokáže po vážnom incidente obnoviť kritickú prevádzku v čase, ktorý je pre podnik ešte prijateľný.
Ransomvérový incident sa často spája so šifrovaním dát a následnou požiadavkou na výkupné. Z pohľadu firmy je však ešte dôležitejší praktický následok. Zamestnanci sa nevedia prihlásiť, aplikácie nefungujú, výroba alebo logistika nemajú potrebné systémy a čas potrebný na návrat do normálneho režimu začína vytvárať finančné aj prevádzkové škody.
Práve v tejto chvíli sa ukáže rozdiel medzi firmou, ktorá má zálohy, a firmou, ktorá má zvládnutý proces obnovy. Prvá disponuje kópiami dát. Druhá vie, ktoré kópie sú dôveryhodné, čo z nich obnoviť, v akom poradí a ako overiť, že obnovené prostredie je bezpečné.
Záloha a obnova nie sú to isté
Zálohovanie znamená vytváranie ďalšej kópie dát alebo systémového stavu, ktorú možno použiť pri strate, poškodení alebo kompromitácii pôvodných údajov. Obnova je celý proces, ktorým sa firma z incidentu vracia do funkčného stavu. Zahŕňa teda oveľa viac než kliknutie na tlačidlo „obnoviť“.
Rozdiel možno zjednodušiť takto:
| Záloha | Obnova |
| Vytvorí kópiu dát | Vráti proces do prevádzky |
| Odpovedá „čo máme uložené?“ | Odpovedá „čo vieme znovu spustiť?“ |
| Je technická schopnosť | Je technický aj organizačný proces |
| Môže prebehnúť automaticky | Vyžaduje rozhodovanie a priority |
| Sama nepotvrdzuje použiteľnosť | Musí byť prakticky otestovaná |
Záloha je predpoklad obnovy, nie jej dôkaz. Aj správne vytvorený backup môže byť nepoužiteľný, príliš starý, poškodený alebo nedostatočný na obnovenie celého aplikačného prostredia. Pri ochrane proti ransomvéru preto nestačí hodnotiť iba frekvenciu zálohovania. Rovnako dôležité je vedieť, ako dlho obnova trvá, ktoré systémy sú na sebe závislé a či existuje dostatočne bezpečná kópia z obdobia pred kompromitáciou.
Najnebezpečnejšia veta po incidente: „Veď máme backup“
Pocit bezpečia vzniká často už v momente, keď IT potvrdí, že zálohovanie prebieha pravidelne. Problémom je, že odpoveď na otázku „máme backup?“ neposkytuje informáciu o tom, či je firma pripravená na obnovu po rozsiahlejšom útoku. Backup môže existovať a firma môže napriek tomu zostať mimo prevádzky celé dni.
Predpoklad „máme zálohy, takže sme v bezpečí“ ignoruje napríklad tieto otázky:
- Je záloha dostupná aj po kompromitácii administrátorských účtov?
- Je možné ju obnoviť bez pôvodnej infraštruktúry?
- Obsahuje všetky údaje potrebné pre fungovanie aplikácie?
- Je známe, ktorá verzia je ešte bezpečná?
- Ako dlho trvá obnova terabajtov dát?
- Kto rozhoduje, čo sa obnoví ako prvé?
- Sú pripravené servery, identity a sieťové služby potrebné na spustenie aplikácií?
Práve preto je pri ransomvéri dôležité rozmýšľať o širšom modeli odolnosti. Prevencia a detekcia zostávajú nevyhnutné, no ochrana firemnej infraštruktúry musí počítať aj s variantom, že sa niektorému útoku podarí cez preventívne opatrenia prejsť.
Ransomvér nemusí zašifrovať iba produkčné dáta
Pokročilý útok sa nemusí zastaviť pri pracovných staniciach alebo zdieľanom disku. Ak útočník získa dostatočné oprávnenia, môže sa pokúsiť znehodnotiť aj mechanizmy, ktoré by firma použila na návrat do prevádzky. Zálohovacia infraštruktúra sa preto sama stáva atraktívnym cieľom.
Rizikové môžu byť najmä situácie, keď:
- zálohy používajú rovnaké administrátorské účty ako produkčné prostredie,
- zálohovacie úložisko je stále pripojené k rovnakej infraštruktúre,
- jeden kompromitovaný účet dokáže mazať produkčné dáta aj backupy,
- všetky kópie možno meniť alebo vymazať,
- organizácia nemá oddelenú alebo nemennú kópiu.
Ak má útočník možnosť vymazať alebo zašifrovať aj zálohy, pôvodne silná bezpečnostná poistka stráca význam. Zálohovanie proti ransomvéru preto musí počítať nielen so zlyhaním produkčných systémov, ale aj s aktívnym útokom proti samotnému procesu obnovy.
Ransomvérový incident je práve preto vhodné vnímať ako kombináciu prevencie, detekcie, obmedzenia útoku a obnovy. Samotné zastavenie škodlivého procesu ešte neznamená návrat do bežného fungovania, rovnako ako samotná existencia backupu nezaručuje úspešnú obnovu.
Nemenná alebo izolovaná kópia mení situáciu
Jedným z princípov ochrany záloh je zabezpečiť, aby minimálne časť kópií nebolo možné jednoducho zmeniť alebo vymazať rovnakými oprávneniami ako produkčné dáta. V praxi môže ísť o nemenné úložisko, logicky alebo fyzicky oddelenú kópiu či ďalší model, ktorý obmedzuje zásah útočníka do zálohovacieho prostredia.
Dôležitý nie je konkrétny názov technológie, ale bezpečnostný princíp: kompromitácia produkčného prostredia by nemala automaticky znamenať kompromitáciu všetkých možností obnovy. Ak jeden účet alebo jedna administračná rovina poskytuje prístup ku všetkému, organizácia vytvára spoločný bod zlyhania.
Pri návrhu zálohovania je preto potrebné hodnotiť aj:
- oddelenie administrátorských oprávnení,
- spôsob autentifikácie,
- ochranu zálohovacích konzol,
- možnosti vymazania kópií,
- dobu uchovávania,
- monitorovanie zmien v backup prostredí.
To prirodzene súvisí aj s princípom obmedzovania dôvery a oprávnení. Zero Trust bezpečnosť vychádza z toho, že samotná prítomnosť účtu alebo zariadenia vo firemnom prostredí nemá automaticky znamenať neobmedzenú dôveru, čo je mimoriadne dôležité práve pri administrátorských a zálohovacích účtoch.
Obnova systému nie je to isté ako obnova dát
Aj keď sa podarí obnoviť databázu, aplikácia ešte nemusí fungovať. Dnešné firemné systémy sú často zložené z viacerých navzájom závislých komponentov, ktoré musia byť dostupné v správnej konfigurácii. Bez nich môže byť samotná dátová záloha prakticky nepoužiteľná. Typická podniková aplikácia môže závisieť od:
- databázy,
- aplikačných serverov,
- identity a autentifikácie,
- DNS,
- certifikátov,
- sieťovej konfigurácie,
- integračných služieb,
- súborových úložísk,
- ďalších interných alebo cloudových systémov.
Ak sa obnoví iba databáza, ale identity alebo integračná vrstva zostávajú nedostupné, biznis proces stále nefunguje. Cieľom obnovy preto nie je vrátiť jednotlivé súbory, ale obnoviť službu alebo proces do použiteľného stavu.
Závislosti medzi systémami určujú skutočné poradie obnovy
Po vážnom incidente nemožno všetky systémy obnovovať súčasne. Kapacita tímu, infraštruktúry aj dátových prenosov je obmedzená, preto treba stanoviť poradie. Toto poradie však nemá vychádzať iba z toho, ktorý systém sa javí ako najdôležitejší.
ERP môže byť kritické pre podnik, ale nemusí fungovať bez identity systému, databázy alebo sieťových služieb. E-shop môže byť prioritou pre obchod, no bez skladového alebo platobného systému nedokáže dokončiť objednávku. Obnova preto musí rešpektovať technické aj procesné závislosti. Zjednodušený príklad môže vyzerať takto:
| Poradie | Vrstva | Prečo |
| 1 | Základná infraštruktúra | Sieť, DNS, virtualizácia |
| 2 | Identity a prístup | Prihlasovanie a oprávnenia |
| 3 | Databázy | Základ aplikácií |
| 4 | Kritické aplikácie | ERP, výroba, logistika |
| 5 | Integrácie | Prepojenie systémov |
| 6 | Menej kritické služby | Sekundárne procesy |
Konkrétne poradie bude v každej organizácii iné. Dôležité je, aby bolo známe pred incidentom, nie vytvárané v čase, keď už polovica infraštruktúry nefunguje.
Najkritickejší systém nemusí byť obnovený ako prvý
Táto skutočnosť býva pri plánovaní obnovy často prehliadaná. Kritickosť systému a jeho poradie obnovy nie sú nevyhnutne to isté. Najdôležitejšia aplikácia môže byť technicky závislá od viacerých menej viditeľných služieb. Preto je potrebné vytvoriť mapu závislostí, ktorá odpovie napríklad na otázky:
- Od ktorých služieb závisí kritická aplikácia?
- Ktoré databázy potrebuje?
- Aký identity systém používa?
- Ktoré integrácie musia byť dostupné?
- Potrebuje prístup do internetu alebo partnerských sietí?
- Ktoré certifikáty a kľúče sú potrebné?
- Čo sa stane, ak jeden z komponentov nebude obnovený?
Takáto analýza zároveň často odhalí závislosti, ktoré bežná prevádzka skrýva. Systém môže fungovať celé roky bez problémov, takže organizácia nikdy nemusí riešiť jeho úplné spustenie od nuly. Incident potom ukáže, že dokumentácia alebo znalosti o pôvodnom poradí štartu už nie sú aktuálne.
Záloha môže byť technicky úspešná a napriek tomu nepoužiteľná
Zálohovací systém môže každý deň hlásiť úspešné dokončenie backupu. Tento stav však typicky potvrdzuje, že proces zálohovania prebehol podľa očakávania, nie že je možné z danej kópie úspešne obnoviť celý firemný proces. Rozdiel sa ukáže až pri reálnom teste. Problém môže vzniknúť napríklad tým, že:
- záloha je poškodená,
- chýba časť aplikačných dát,
- nie sú zálohované potrebné konfiguračné súbory,
- nie je známy obnovovací postup,
- nový systém nevie pracovať so starou konfiguráciou,
- obnova trvá výrazne dlhšie, než sa predpokladalo.
Preto je test obnovy rovnako dôležitý ako samotné zálohovanie. Firma nepotrebuje iba potvrdenie, že záloha vznikla, ale dôkaz, že sa z nej dá obnoviť konkrétna služba v akceptovateľnom čase.
Test obnovy nemá byť iba kontrola jedného súboru
Obnovenie testovacieho dokumentu potvrdí, že backup obsahuje konkrétny súbor. Nepotvrdzuje však, že organizácia dokáže po ransomvéri obnoviť ERP, doménové služby alebo výrobný systém. Testovanie preto musí zodpovedať tomu, čo chce firma pri skutočnom incidente obnoviť. Úroveň testu môže postupne rásť:
- obnova jednotlivého súboru,
- obnova databázy,
- obnova virtuálneho servera,
- obnova celej aplikácie,
- obnova viacerých závislých systémov,
- simulácia širšieho výpadku.
Čím kritickejší je proces, tým väčšiu hodnotu má testovanie reálneho scenára. Najhorší čas na zistenie, že recovery postup nefunguje, je deň skutočného ransomvérového útoku.
Pravidelné preverovanie pripravenosti súvisí aj so širším problémom spoliehania sa na izolované bezpečnostné opatrenia. Najčastejšie chyby v IT bezpečnosti vznikajú často práve vtedy, keď organizácia technológiu síce nasadí, ale nepreveruje, ako funguje v reálnom incidentnom scenári.

Konzultovať pripravenosť na obnovu po kybernetickom incidente
Kontaktujte násObnova musí odpovedať aj na otázku: z ktorého času?
Pri ransomvéri nemusí byť najnovšia záloha automaticky najlepšia. Ak útočník zostal v prostredí určitý čas pred tým, než bol incident odhalený, posledná kópia môže už obsahovať škodlivé zmeny alebo kompromitovanú konfiguráciu. Obnova z nej by mohla časť problému priniesť späť.
Firma preto musí vedieť približne určiť, kedy kompromitácia začala. To môže vyžadovať analýzu logov, identity udalostí, koncových zariadení a ďalších bezpečnostných dát. Čím lepšia je schopnosť organizácie rekonštruovať incident, tým lepšie dokáže vybrať dôveryhodný bod obnovy.
Práve tu sa prepája obnova s monitoringom. Ak bezpečnostné udalosti nikto priebežne nevyhodnocuje, môže byť veľmi ťažké určiť, či bezpečný bod leží dve hodiny, dva dni alebo dva týždne pred odhalením incidentu. Schopnosť SOC analyzovať udalosti a skladať z nich časovú os útoku preto pomáha nielen pri detekcii, ale aj pri rozhodovaní o bezpečnej obnove.
Obnovenie potrebuje čisté prostredie
Jednou z najväčších chýb by bolo obnoviť dáta do prostredia, ktoré je stále kompromitované. Ak útočník zachoval prístup, škodlivý mechanizmus nebol odstránený alebo zostali aktívne kompromitované účty, obnovené systémy môžu byť opätovne napadnuté. Rýchla obnova bez odstránenia príčiny preto môže vytvoriť ďalší incident. Pred návratom kritických systémov je potrebné preveriť najmä:
- či bola hrozba izolovaná,
- ktoré identity boli kompromitované,
- ktoré zariadenia treba vyčistiť alebo nanovo vytvoriť,
- či sú bezpečnostné aktualizácie aplikované,
- či boli zrušené nebezpečné relácie a prístupy,
- či bolo odstránené pôvodné miesto vstupu.
Tento princíp je dôležitý aj pri kompromitácii identity. Ak útočník stále disponuje platným administrátorským účtom, obnova serverov sama osebe problém nevyrieši. Preto musí obnovenie nadväzovať na reakciu na incident, nie fungovať ako izolovaný technický proces.
RTO: Ako dlho môže proces zostať nedostupný?
Pri plánovaní obnovy sa používa pojem RTO (Recovery Time Objective). Vyjadruje cieľový maximálny čas, počas ktorého môže byť konkrétna služba alebo proces po incidente nedostupný. Nie každý systém pritom potrebuje rovnakú úroveň dostupnosti. Príklad môže vyzerať takto:
| Systém | Prijateľný cieľ obnovy |
| Výrobný systém | Hodiny |
| E-shop | Hodiny |
| ERP | Hodiny až deň |
| Interný archív | Dni |
Ide iba o ilustračný príklad, pretože reálne hodnoty musia vychádzať z konkrétneho podnikateľského dopadu. Zmyslom RTO je prepojiť technické možnosti obnovy s tým, ako dlho si firma môže dovoliť konkrétny proces neprevádzkovať.
Bez definovaného RTO nie je možné objektívne povedať, či je obnova dostatočne rýchle. Obnova za desať hodín môže byť výborným výsledkom pre jeden systém a neprijateľným pre iný.
RPO: O koľko dát môže firma prísť?
Druhým dôležitým pojmom je RPO (Recovery Point Objective). Vyjadruje, akú maximálnu stratu dát v čase je organizácia pripravená akceptovať. Ak sa napríklad záloha vytvára raz denne, pri incidente môže byť teoreticky potrebné pracovať so stratou takmer celého dňa zmien.
RPO ovplyvňuje frekvenciu zálohovania alebo replikácie. Systém, v ktorom vznikajú kritické transakcie každú minútu, môže potrebovať úplne inú stratégiu než archív dokumentov, ktorý sa mení iba niekoľkokrát za týždeň. Aj tu preto neexistuje jedna univerzálna hodnota pre celú firmu. RTO a RPO spolu pomáhajú odpovedať na dve rozdielne otázky:
- Ako rýchlo musí byť systém späť?
- Koľko posledných dát možno stratiť?
Samotná veta „zálohujeme každý deň“ neposkytuje odpoveď ani na jednu z nich.
Poradie obnovy musí vychádzať z dopadu na biznis
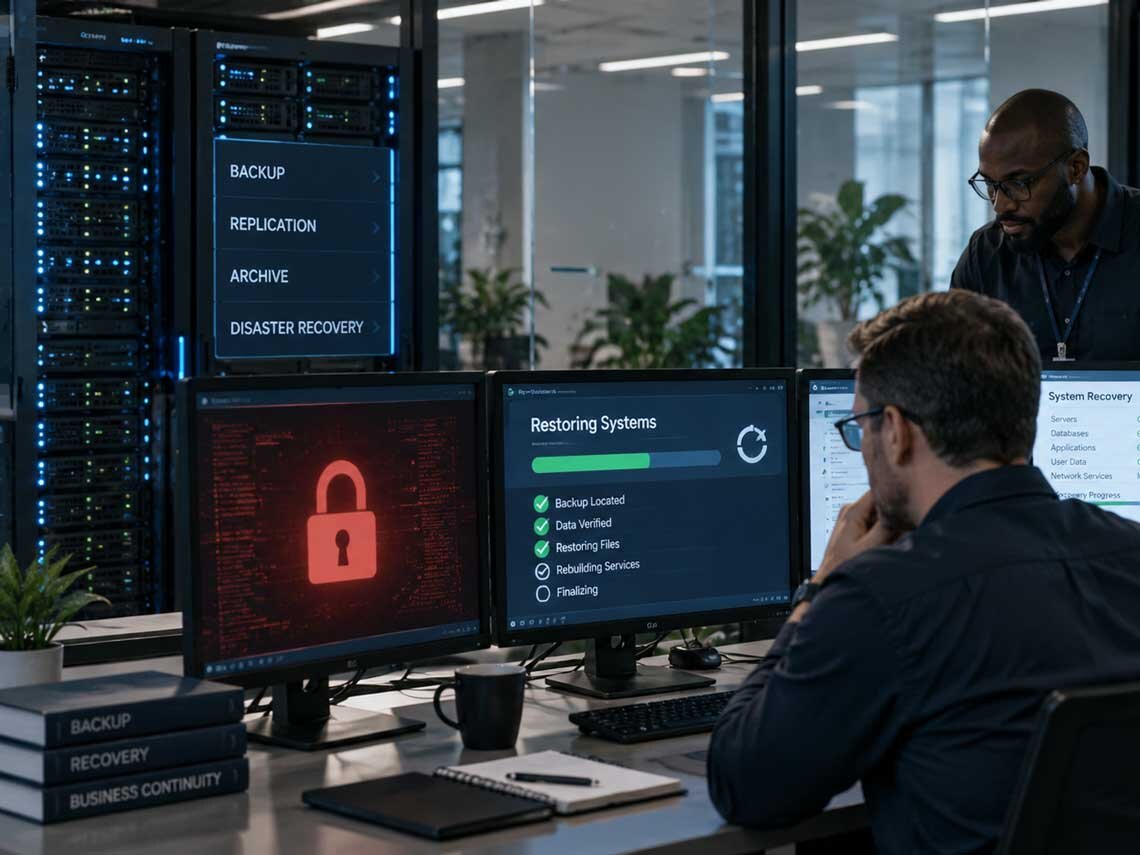
IT prirodzene pozná technickú architektúru. Vedenie a vlastníci procesov zase vedia, ktoré služby majú najväčší dopad na zákazníkov, výrobu alebo financie. Plán obnovy preto nemožno vytvoriť iba ako technický dokument jedného oddelenia. Pri určovaní priorít treba hodnotiť napríklad:
- dopad výpadku na tržby,
- zastavenie výroby alebo logistiky,
- vplyv na zákazníkov,
- regulačné povinnosti,
- závislosti ďalších systémov,
- dostupnosť manuálneho náhradného procesu.
Menej viditeľná interná služba môže mať vyššiu prioritu než aplikácia, ktorú používajú stovky zamestnancov, ak od nej závisí spustenie ostatného prostredia. Poradie obnovy preto musí vychádzať z kombinácie biznis kritickosti a technických závislostí.
Čo by mala firma o svojich zálohách vedieť ešte pred incidentom
Kvalitný plán obnovy nemusí začínať zložitou technickou dokumentáciou. Veľkú časť slabín možno odhaliť už pomocou niekoľkých praktických otázok. Ak na ne neexistuje jednoznačná odpoveď, samotná existencia backupu poskytuje iba obmedzenú istotu. Firma by mala vedieť minimálne:
- ktoré systémy sú skutočne zálohované,
- ako často vznikajú kópie,
- kde sú uložené,
- kto ich môže meniť alebo mazať,
- ako dlho sú uchovávané,
- kedy bola naposledy úspešne otestovaná obnova,
- ako dlho obnova trvala,
- kto ju vie vykonať,
- čo treba obnoviť ako prvé,
- na ktorých ďalších systémoch je obnova závislá.
Tieto otázky zároveň odhaľujú rozdiel medzi technologickou konfiguráciou a prevádzkovou pripravenosťou. Backup systém môže byť nastavený správne, no ak postup pozná iba jeden človek alebo nie sú známe závislosti, organizačné riziko zostáva vysoké.
Plán obnovy musí počítať aj s tým, že bežné nástroje nefungujú
Pri vážnom incidente nemusí byť dostupný e-mail, firemný chat, dokumentácia ani identity systém. Plán obnovy uložený iba na rovnakom serveri, ktorý je práve zašifrovaný, je v kritickej chvíli nepoužiteľný. Podobne problematický je zoznam kontaktov dostupný iba cez nedostupnú firemnú infraštruktúru.Preto treba myslieť aj na praktické otázky:
- Kde je uložený plán obnovy?
- Ako sa k nemu tím dostane počas výpadku?
- Existujú alternatívne kontaktné kanály?
- Sú dostupné potrebné heslá alebo núdzové účty?
- Kto má právomoc rozhodovať o prioritách?
- Kto komunikuje s vedením, zákazníkmi alebo partnermi?
Kybernetická odolnosť nie je iba vlastnosť technológie. Je to schopnosť organizácie pokračovať v koordinovanom rozhodovaní aj vtedy, keď jej bežné pracovné nástroje nie sú dostupné.
Manuálny náhradný proces môže byť rovnako dôležitý ako technická obnova
Nie každý systém je možné obnoviť v priebehu niekoľkých minút. Pri kritických podnikových procesoch preto môže byť súčasťou kontinuity aj dočasný manuálny alebo obmedzený režim. Ten môže udržať základnú prevádzku do času, kým sa informačný systém bezpečne obnoví. Takýto plán môže napríklad definovať:
- dočasný spôsob prijímania objednávok,
- manuálnu evidenciu kritických operácií,
- alternatívny spôsob komunikácie,
- obmedzenú prevádzku výroby,
- prioritné obslúženie kľúčových zákazníkov.
Dôležité je, aby náhradný proces nevznikal prvýkrát počas incidentu. V stresovej situácii je jednoduchšie použiť vopred pripravený a otestovaný postup než improvizovať spôsob fungovania celého oddelenia.
Sedem signálov, že zálohovanie vytvára falošný pocit bezpečia
Samotná existencia backupu môže byť zavádzajúca najmä vtedy, keď firma nemá zvládnuté ďalšie časti obnovy. Nasledujúce situácie sú dobrým dôvodom na preverenie pripravenosti:
- Obnova celej aplikácie sa nikdy netestovala.
- Nie je známe, ako dlho by obnova trvala.
- Produkcia a zálohy používajú rovnaké privilegované účty.
- Nikto nemá aktuálnu mapu závislostí systémov.
- Poradie obnovy nie je vopred definované.
- Postup obnovy pozná iba jeden alebo dvaja pracovníci.
- Firma nevie, z ktorého bodu by po ransomvéri bezpečne obnovovala.
Jeden z týchto problémov nemusí automaticky znamenať, že organizácia nemá funkčné zálohovanie. Ich kombinácia však výrazne znižuje istotu, že sa záloha pri reálnom incidente premení na rýchlu a bezpečnú obnovu.
Zálohy sú poslednou poistkou, nie jedinou obranou
Obnova je mimoriadne dôležitou súčasťou ochrany proti ransomvéru, no nemal by byť prvou ani jedinou líniou obrany. Ak útok dosiahne produkčné systémy a firma musí obnovovať rozsiahlu infraštruktúru, incident už vytvoril prevádzkové náklady bez ohľadu na kvalitu backupu. Lepším výsledkom je útok odhaliť a obmedziť ešte pred deštruktívnou fázou. Preto sa zálohovanie dopĺňa o:
- ochranu identity,
- segmentáciu,
- ochranu koncových zariadení,
- správu zraniteľností,
- monitoring,
- detekciu neobvyklého správania,
- reakcia na incidenty.
Práve kombinácia viacerých vrstiev znižuje pravdepodobnosť, že jediná chyba prerastie do celopodnikového výpadku. Rovnaký princíp stojí aj za viacvrstvovou ochranou firemnej infraštruktúry, kde žiadne jednotlivé opatrenie nemožno považovať za absolútnu ochranu.
Najdôležitejší test neznie „Máme zálohu?“
Oveľa užitočnejšie je položiť si otázku: Dokázali by sme zajtra ráno obnoviť kritickú prevádzku, keby bola časť infraštruktúry zašifrovaná a nebolo možné dôverovať produkčnému prostrediu?
Takáto otázka okamžite mení perspektívu. Už nestačí ukázať zelenú ikonu posledného backupu, pretože treba riešiť bezpečný bod obnovy, nové alebo vyčistené prostredie, identity, závislosti, kapacitu obnovy aj ľudí, ktorí celý proces vykonajú.
Aj preto je vhodné pri ochrane pred ransomvérom hodnotiť nielen prevenciu samotného útoku, ale aj pripravenosť na situáciu, keď sa incidentu nepodarí úplne zabrániť. Prevencia ransomvéru a reakcia po jeho odhalení sú dve časti rovnakého problému. Schopnosť obnovy rozhoduje o tom, ako rýchlo sa z bezpečnostného incidentu prestane stávať prevádzková kríza.
Od backupu ku kybernetickej odolnosti
Rozdiel medzi zálohovaním a skutočnou pripravenosťou možno zhrnúť jednoducho. Záloha chráni kópiu dát, obnova obnovuje systémy a kontinuita prevádzky zabezpečuje, aby firma dokázala fungovať počas incidentu aj po ňom. Až kombinácia týchto oblastí vytvára reálnu kybernetickú odolnosť.
Pred hodnotením technologických možností obnovy je preto potrebné poznať najmä kritické procesy, ich závislosti a maximálne prijateľný čas výpadku. Na tento základ možno následne naviazať vhodnú architektúru záloh, ochranu kópií, frekvenciu testovania a poradie obnovy. Plán obnovy by mal byť navrhnutý podľa toho, čo firma potrebuje znovu rozbehnúť, nie iba podľa toho, čo technicky dokáže zálohovať.
Záloha má hodnotu až vtedy, keď sa z nej dá obnoviť prevádzka
Ransomvér môže zasiahnuť dáta, identity, servery aj samotnú zálohovaciu infraštruktúru. Preto nestačí vedieť, že backup existuje. Potrebné je vedieť, či je dôveryhodný, dostatočne oddelený, otestovaný a použiteľný v reálnom poradí obnovy. Prvým krokom môže byť preverenie piatich oblastí:
- kritických systémov a procesov,
- dostupných a chránených záloh,
- RTO a RPO požiadaviek,
- technických závislostí,
- pravidelného testovania obnovy.
ANASOFT pokrýva oblasť kybernetickej bezpečnosti vrátane obnovy po incidentoch a kontinuity prevádzky ako súčasti širšej bezpečnostnej stratégie. Cieľom nie je iba uchovať kópiu dát, ale vytvoriť schopnosť obnoviť kritické systémy bezpečne a v čase, ktorý neohrozí fungovanie firmy.
Najčastejšie otázky
Pravidelné zálohovanie je základným opatrením, ale samo osebe nezaručuje úspešnú obnovu. Záloha môže byť kompromitovaná, poškodená alebo závislá od infraštruktúry, ktorá počas incidentu nie je dostupná. Firma preto potrebuje otestovaný proces obnovy, bezpečné kópie a jasné poradie kritických systémov.
Frekvencia závisí od kritickosti systému a rýchlosti zmien v prostredí. Kritické systémy by mali byť testované pravidelne a vždy po významných zmenách architektúry alebo obnovovacieho procesu. Dôležité je, aby test overoval nielen existenciu dát, ale aj funkčnosť služby po obnove.
RTO, Recovery Time Objective, vyjadruje cieľový maximálny čas potrebný na obnovenie služby po výpadku. Pomáha určiť, akú rýchlu obnovu musí technické riešenie podporovať vzhľadom na podnikateľský dopad.
RPO, Recovery Point Objective, určuje maximálnu akceptovateľnú stratu dát vyjadrenú v čase. Ak je napríklad RPO jedna hodina, mechanizmus ochrany dát musí umožniť návrat do stavu, pri ktorom sa nestratí viac než približne hodina zmien.
Ak sú zálohy dostupné cez rovnaké účty, sieť alebo administračné prostredie ako produkčné systémy, útočník s dostatočnými oprávneniami sa môže pokúsiť zmazať alebo znehodnotiť aj ich. Preto sa využíva oddelenie oprávnení, nemenné kópie a ďalšie mechanizmy, ktoré znižujú spoločný bod zlyhania.
Nie nevyhnutne systém s najväčším počtom používateľov. Poradie musí vychádzať z biznis kritickosti a technických závislostí. Identita, sieťové služby alebo databázy môžu byť obnovené skôr než samotná kritická aplikácia, pretože bez nich ju nie je možné spustiť.
Najspoľahlivejším spôsobom je praktický test obnovy podľa realistického scenára incidentov. Mal by preveriť dostupnosť bezpečnej zálohy, obnovu potrebných závislostí, čas návratu do prevádzky a schopnosť tímu vykonať celý postup podľa dokumentovaného plánu.
Chcete dostávať novinky e-mailom?
Vyberte si z tém, ktoré vás zaujímajú a prihláste sa k odberu noviniek


